certificate

Let’s Encrypt证书更新后W801(W80X_SDK_v1.00.10)https请求mbedtls再次报错0x7780问题

之前曾经记录过一篇关于W801上https客户端访问ssl握手报错问题解决过程的文章:W801(W80X_SDK_v1.00.10)https请求mbedtls报错0x7780问题解决记录,这个小设备这几年也一直在用,直到最近一次服务端(Caddy v2.10.0 h1:fonubSaQKF1YANl8TXqGcn4IbIRUDdfAkpcsfI/vX5U=)用的Let’s Encrypt免费ssl证书更新后,发现这个问题ssl握手失败0x7780的错误居然又出现了!

一开始还没发现出问题,更新了SSL证书后,其它PC客户端访问都没有问题,过了几天后才注意到W801上的请求都没有了,于是用官方的Upgrade_Tools_V1.4.18连上串口,查看了下日志,果然,发现又出现了似曾相识的报错:

  . Seeding the random number generator... ok
  . Connecting to tcp... ok
  . Setting up the SSL/TLS structure... ok
  . Performing the SSL/TLS handshake... failed
	! mbedtls_ssl_handshake returned -0x7780

start free ssl(200197cc)...
HTTPWrapperSSLConnect ret -30592
https connect error

由于时间久远,当时的一些问题排查过程、细节已经记不清了,于是又翻了自己当年的博客回顾了一下。

可以肯定的是,W801的固件这些年一直没动过,而服务端的caddy软件这些年也没有过版本变更,近期唯一的变化就是更新了lets的证书!

为了确认这点,根据自己博客当时的记录,改写了下W801固件连接的服务端地址,使用telegram官方的api.telegram.org服务验证,结果是能顺利发出请求并收到api调用成功回复的,于是开始思考问题…

Continue reading…
CentOS 8运行其它环境编译的curl报77错误解决方法

此问题来源于经过Github Actions编译出来的curl执行程序,由于actions默认的构建环境都是Ubuntu的,编译构建出来的新版本curl放到CentOS 8上运行时,会提示类似如下内容的错误(仅限需要用到ssl证书的协议,如https):

curl: (77) error setting certificate verify locations:
  CAfile: /etc/ssl/certs/ca-certificates.crt
  CApath: none
...
curl: (77) Error reading ca cert file /etc/ssl/certs/ca-certificates.crt - mbedTLS: (-0x3E00) PK - Read/write of file failed

按照网上搜到的说法,重新yum安装ca-certificates之类的都不起作用,查看/etc/ssl/certs目录,发现有如下内容:

Continue reading…

使用StartSSL(Let’s Encrypt)的免费SSL证书为Windows远程桌面RDS服务指定受信任的证书

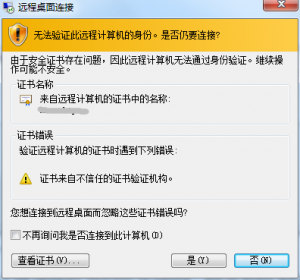
首先,简单说明一下这个大标题所要解决的问题,就是这个:
QQ截图20150807221006
经常使用Windows远程桌面(AKA: mstsc、3389、RDP…)的朋友对这个截图的画面一定不会感到陌生,记不清从哪个版本开始的,迈克尔索芙特公司为这个远程桌面服务加入了SSL (TLS 1.0)加密功能,而且是默认开启的,这就导致了这个连接时需要“验明正身”的过程。而正式可信的SSL证书都是需要缴纳一定的“保护费”来获得的,安全级别越高,费用也就越高,所以这里默认启用的加密证书是以自签名的方式颁发的,因此自然会弹出这个不可信的警告了。
对于一般用户而言,这个不可信的证书其实也没什么大不了的,无视它,在mstsc里关闭服务器身份验证失败警告,信任它,直接添加自己为可信的证书颁发机构,又或者直接在组策略里关掉加密,都可以直接pass掉这个问题,但如果是正规应用的话(或者是像我这样有强迫症的一般用户),当然还是要加上正规身份证的好了。
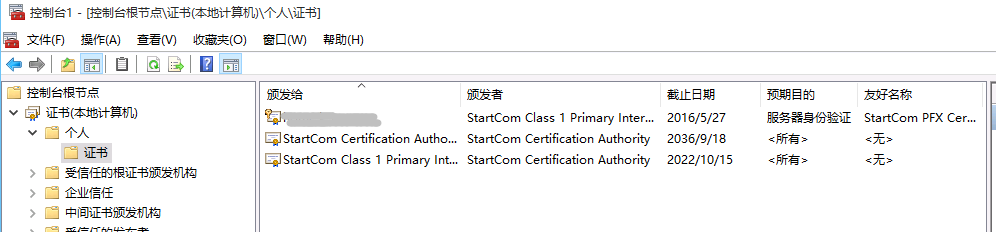
这里介绍的方法就是如何用当下提供免费SSL证书的StartSSL.com,为Windows RDS(主要针对非服务器版操作系统)添加一个受信的正规远程桌面RDS服务加密证书:
Continue reading…

Eclipse ADT的Custom debug keystore所需证书规格

最近开始研究Google Play的In-app Billing IAB内置计费API,发现一个比较烦人的问题就是测试时应用必须经过正式签名,而默认Eclipse ADT调试运行使用的是临时生成的Debug专用证书,默认为C:\Users\XXX\.android\debug.keystore。

于是每次调试内置计费必须使用ADT的Export Signed Application Package打带正式签名的包,比较麻烦。后来发现ADT允许自定义调试用证书,在Window->Preferences->Android->Build->Custom debug keystore这里,试了一下选择正式证书后提示:”Keystore was tampered with, or password was incorrect”,如下图所示:
Continue reading…